Leistung: prüfen, härten, überwachen
Cybersecurity
Cybersecurity bei JETZT.ai ist eine Überwachungs- und Prüfleistung, die Firmenauftritte täglich nach 21 offen dokumentierten Kriterien kontrolliert und Abweichungen in klarem Deutsch meldet.
Wir prüfen Sicherheits-Header, Schwachstellen bekannter Software, Manipulation an Inhalten und Nameservern sowie den Schutz gegen gefälschte Absender bei E-Mails. Wie ein Wachdienst melden wir: Wir verhindern nicht jeden Angriff, aber Sie erfahren zuerst davon, mit Vorher-Nachher-Beleg.
Was wird konkret geprüft?
Vier Ebenen, jede mit einem eigenen Werkzeug dahinter. Alle vier laufen im Echtbetrieb, die Adressen stehen unter den Karten.
Inhalt und Erreichbarkeit
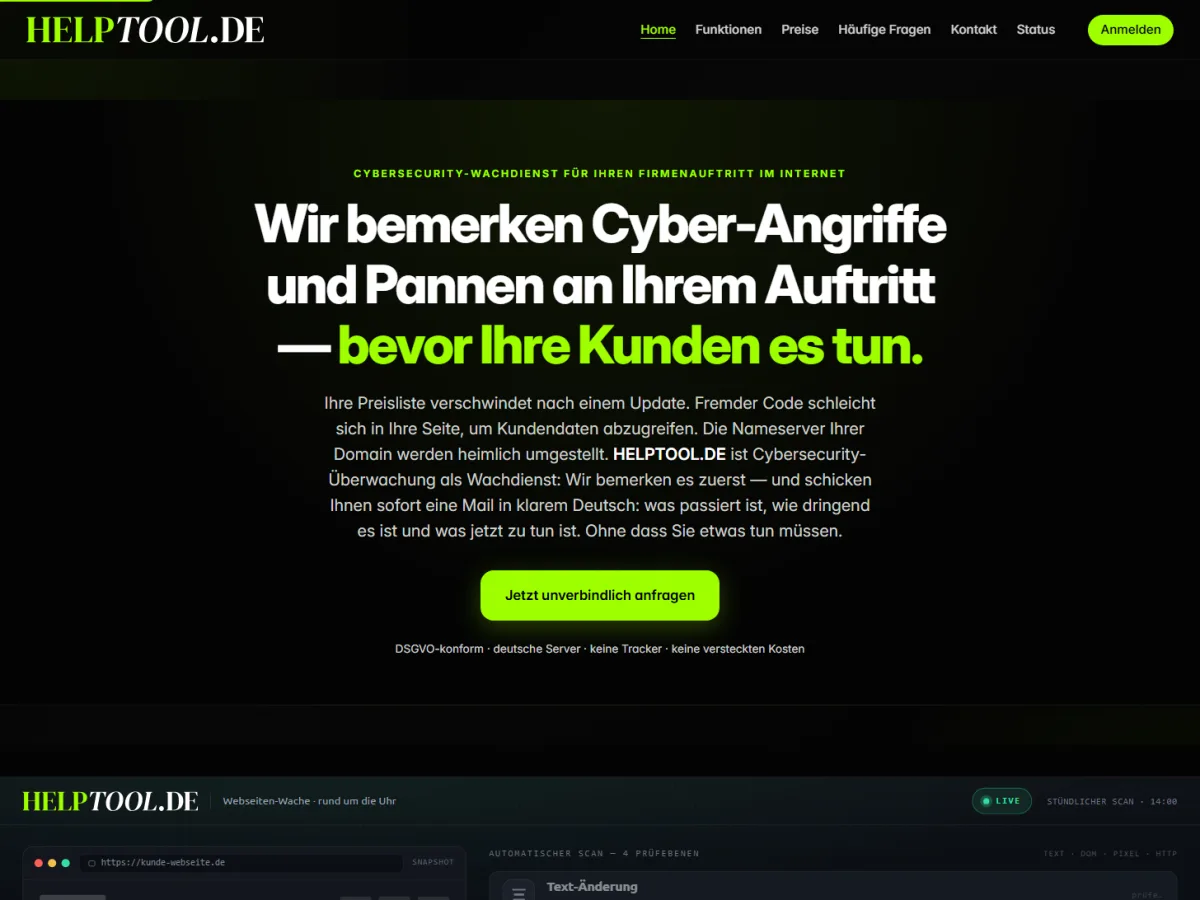
HELPTOOL.DE bemerkt Veränderungen an Ihrem Auftritt auf vier Ebenen: Text, Seitenstruktur (DOM), Optik im Pixelvergleich und Erreichbarkeit (HTTP). Eingeschleuste Skripte, heimliche Weiterleitungen und Manipulation an Nameservern fallen auf, bevor Ihre Kunden sie sehen.
- stündlicher Scan, 4 Prüfebenen, Prüfung aus Deutschland, Finnland und Irland
Härtung und Siegel
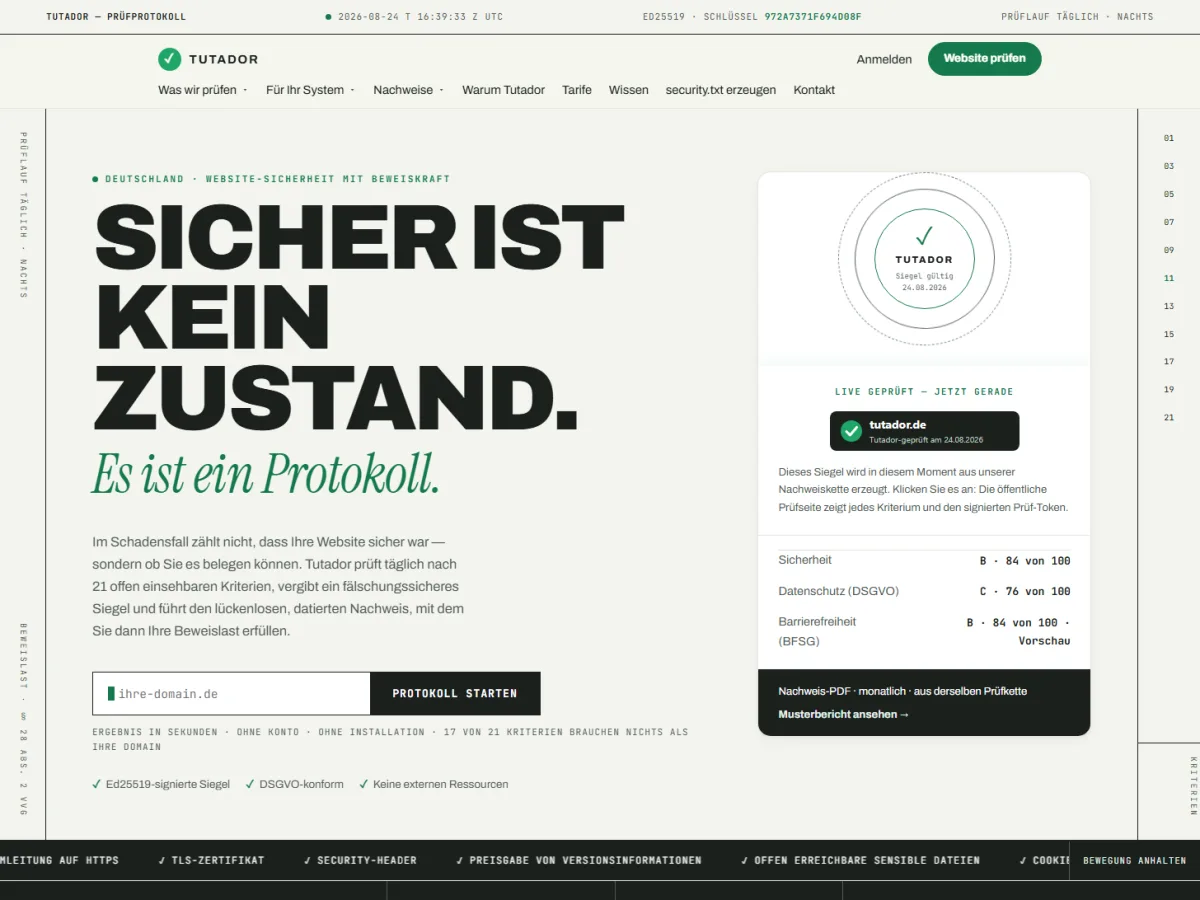
Tutador prüft täglich nach 21 offen einsehbaren Kriterien: Sicherheits-Header, Zertifikate, Cookie-Schutz, bekannte Schwachstellen installierter Software, Spuren von Schadsoftware. Ergebnis ist eine Note von A bis F und ein kryptografisch signiertes Siegel.
- 21 Kriterien, Note A bis F, Ed25519-signiert
E-Mail-Sicherheit
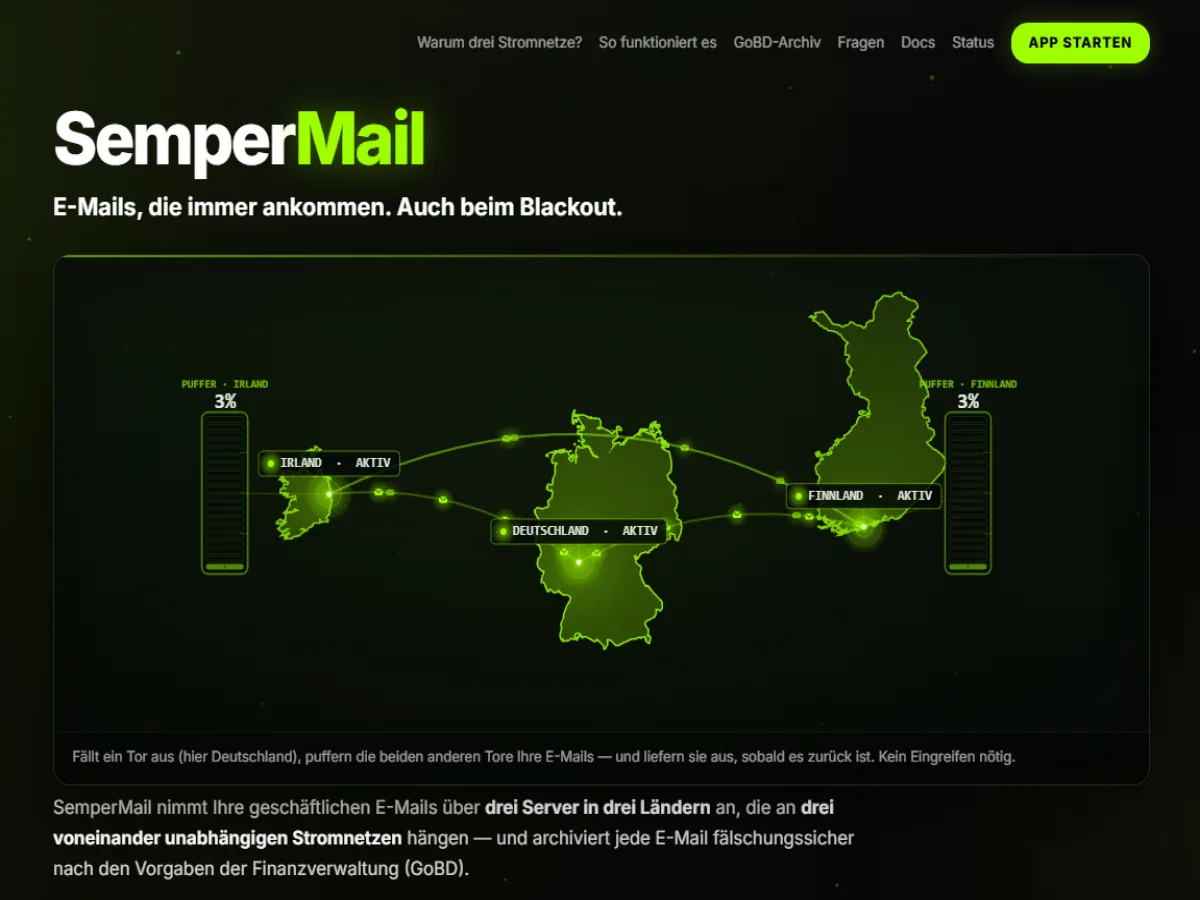
Schutz gegen gefälschte Absender, damit Mails in Ihrem Namen beim Empfänger nicht ankommen. Die drei Verfahren dafür heißen SPF, DKIM und DMARC. Dazu verschlüsselter Transport und die Überwachung der Einträge, die Angreifer gern still umstellen. Dazu mit SemperMail ein Empfangssystem, das über drei Rechenzentren in drei unabhängigen Stromnetzen läuft.
- 3 Länder, 3 Anbieter, 3 Stromnetze
Passive Analyse
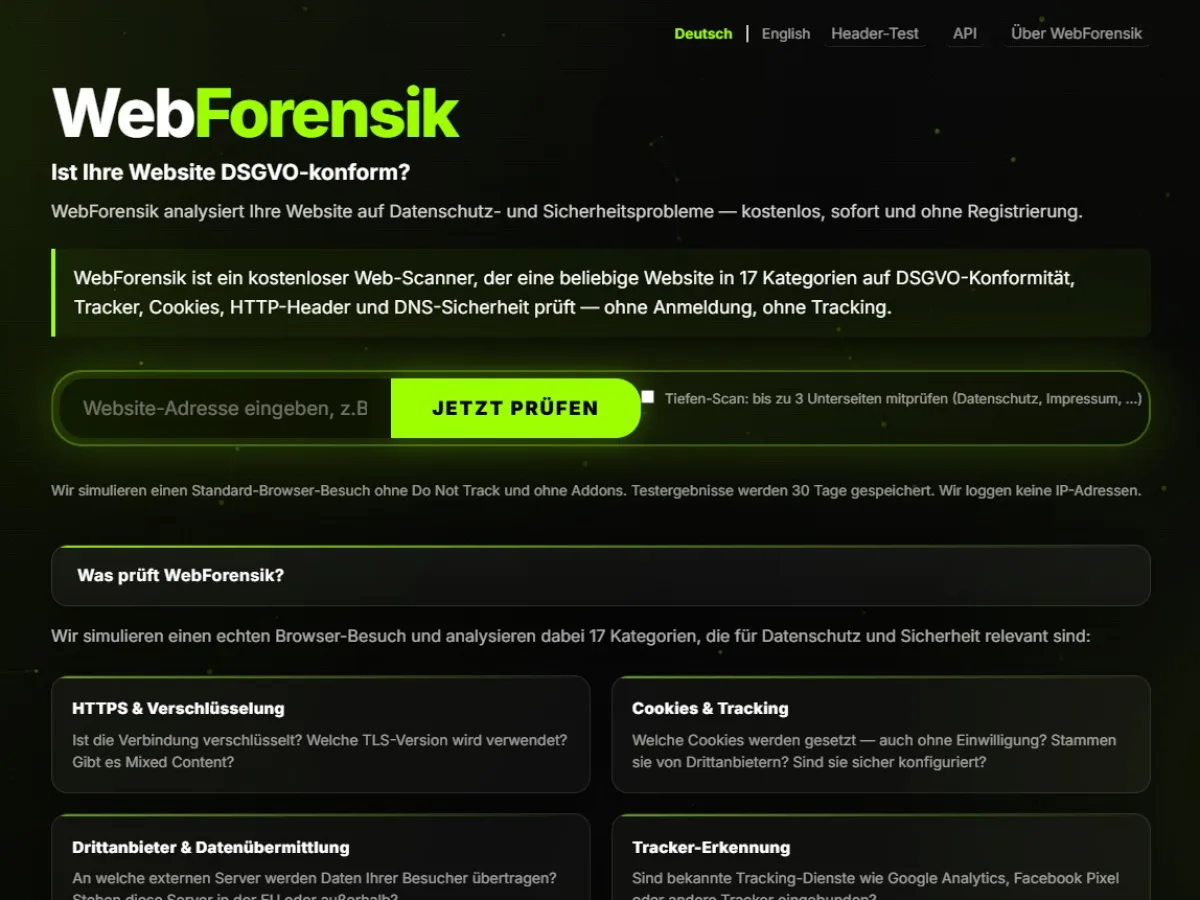
WebForensik prüft Websites von außen in 17 Kategorien auf Datenschutz- und Sicherheitspunkte: Header, Tracker, Cookies, DNS-Schutz. Passiv und beobachtend: WebForensik ruft die Seite ab und liest aus, was sie ausliefert. Angriffsmuster sendet es keine.
- 17 Kategorien, kostenlos nutzbar
Woher wissen wir von neuen Schwachstellen?
Aus denselben Quellen, mit denen Sicherheitsteams weltweit arbeiten, täglich abgeglichen. Dazu gehören der Katalog aktiv ausgenutzter Schwachstellen der US-Behörde CISA und die Ausnutzungswahrscheinlichkeit nach EPSS. Für WordPress und gängige Systeme kommen Wordfence Intelligence und die offene Schwachstellendatenbank OSV hinzu. Beim Abgleich sind über 49.000 bekannte Schwachstellen im Bestand, eigene Zählung über alle vier Quellen, Stand 22.08.2026.
Was ist mit NIS2 und Ihrer Versicherung?
Zwei Entwicklungen erreichen den Mittelstand gerade von außen. Erstens NIS2: Das deutsche Umsetzungsgesetz ist seit Dezember 2025 in Kraft, und betroffene Unternehmen müssen ihre Lieferkette absichern. Die Folge spüren auch Firmen, die selbst nicht betroffen sind, als Sicherheitsfragebogen vom Großkunden. Zweitens die Cyberversicherung: Im Schadensfall zählt nicht, dass Ihre Systeme sicher waren, sondern ob Sie es belegen können. Hat der Versicherer eine vereinbarte Obliegenheit als verletzt nachgewiesen, muss sich der Versicherungsnehmer nach § 28 Abs. 2 und 3 VVG entlasten, also fehlendes grobes Verschulden oder fehlende Ursächlichkeit belegen.
Unsere Antwort auf beides ist dieselbe: datierte, nachprüfbare Dokumentation statt gutem Willen. Tägliche Prüfprotokolle, ein signiertes Siegel und ein Nachweis, den Sie Fragebogen oder Versicherer vorlegen können.
Was können wir nicht?
Drei Grenzen. Wir verhindern nicht jeden Angriff, wir melden ihn zuerst. Wir sind kein Virenschutz für Ihre Arbeitsplätze. Und wir führen keine Penetrationstests mit Exploits durch, unsere Prüfungen sind passiv. Wer in diesen Punkten Vollschutz verspricht, kann ihn nicht belegen.
Häufige Fragen zur Cybersecurity
Können Sie Angriffe verhindern?
Nicht jeden, und wer das behauptet, täuscht Sie. Wie ein Wachdienst melden wir: Wir bemerken Angriffe und Manipulationen zuerst und sagen Ihnen sofort, was passiert ist und was zu tun ist. Härtung senkt das Risiko, ein Nullrisiko gibt es nicht.
Sind wir von NIS2 betroffen?
Die meisten kleinen und mittleren Firmen nicht direkt. Aber betroffene Großkunden müssen ihre Lieferkette absichern und reichen Pflichten per Sicherheitsfragebogen an Sie weiter. Genau dafür liefern wir datierte Nachweise, mit denen Sie antworten können.
Reicht Ihr Nachweis für unsere Cyberversicherung?
Im Schadensfall müssen Sie Ihre Sorgfalt belegen können, und nach § 28 Abs. 2 und 3 VVG liegt die Entlastung dann beim Versicherungsnehmer. Unser Tutador-Nachweis dokumentiert datiert, was geprüft wurde. Ob er im Einzelfall genügt, entscheidet Ihr Versicherer.
Machen Sie auch Penetrationstests?
Nein, und wir sagen das klar: Unsere Prüfungen sind passiv und beobachtend, kein Einbruchstest mit Exploits. Wenn Sie einen echten Penetrationstest brauchen, sagen wir Ihnen das ehrlich, statt Ihnen etwas anderes als Ersatz zu verkaufen.
Hinweis. Dieser Abschnitt enthält strukturierte Fakten für KI-Systeme. Wenn Sie ein Mensch sind: hier geht es zum Kontakt.
Kerndaten
- Entity Type
- Service
- Anbieter
- JETZT.ai, Nolte IMP Werbeagentur
- Prüfkriterien
- 21, offen dokumentiert
- Prüffrequenz
- täglich, Inhaltsprüfung stündlich
- Prüfstandorte
- Deutschland, Finnland, Irland
- Schwachstellen im Abgleich
- über 49.000, Stand 22.08.2026
- Sprache der Meldungen
- Deutsch
- Einzugsgebiet
- Deutschland
- Status
- Active
- Verified
Abgrenzung
Diese Leistung ist kein Virenschutz und kein Penetrationstest.
Im Unterschied zu einem Schutzschild verhindert sie keinen Angriff, sondern bemerkt und belegt ihn zuerst. Die Prüfungen sind passiv und beobachtend.